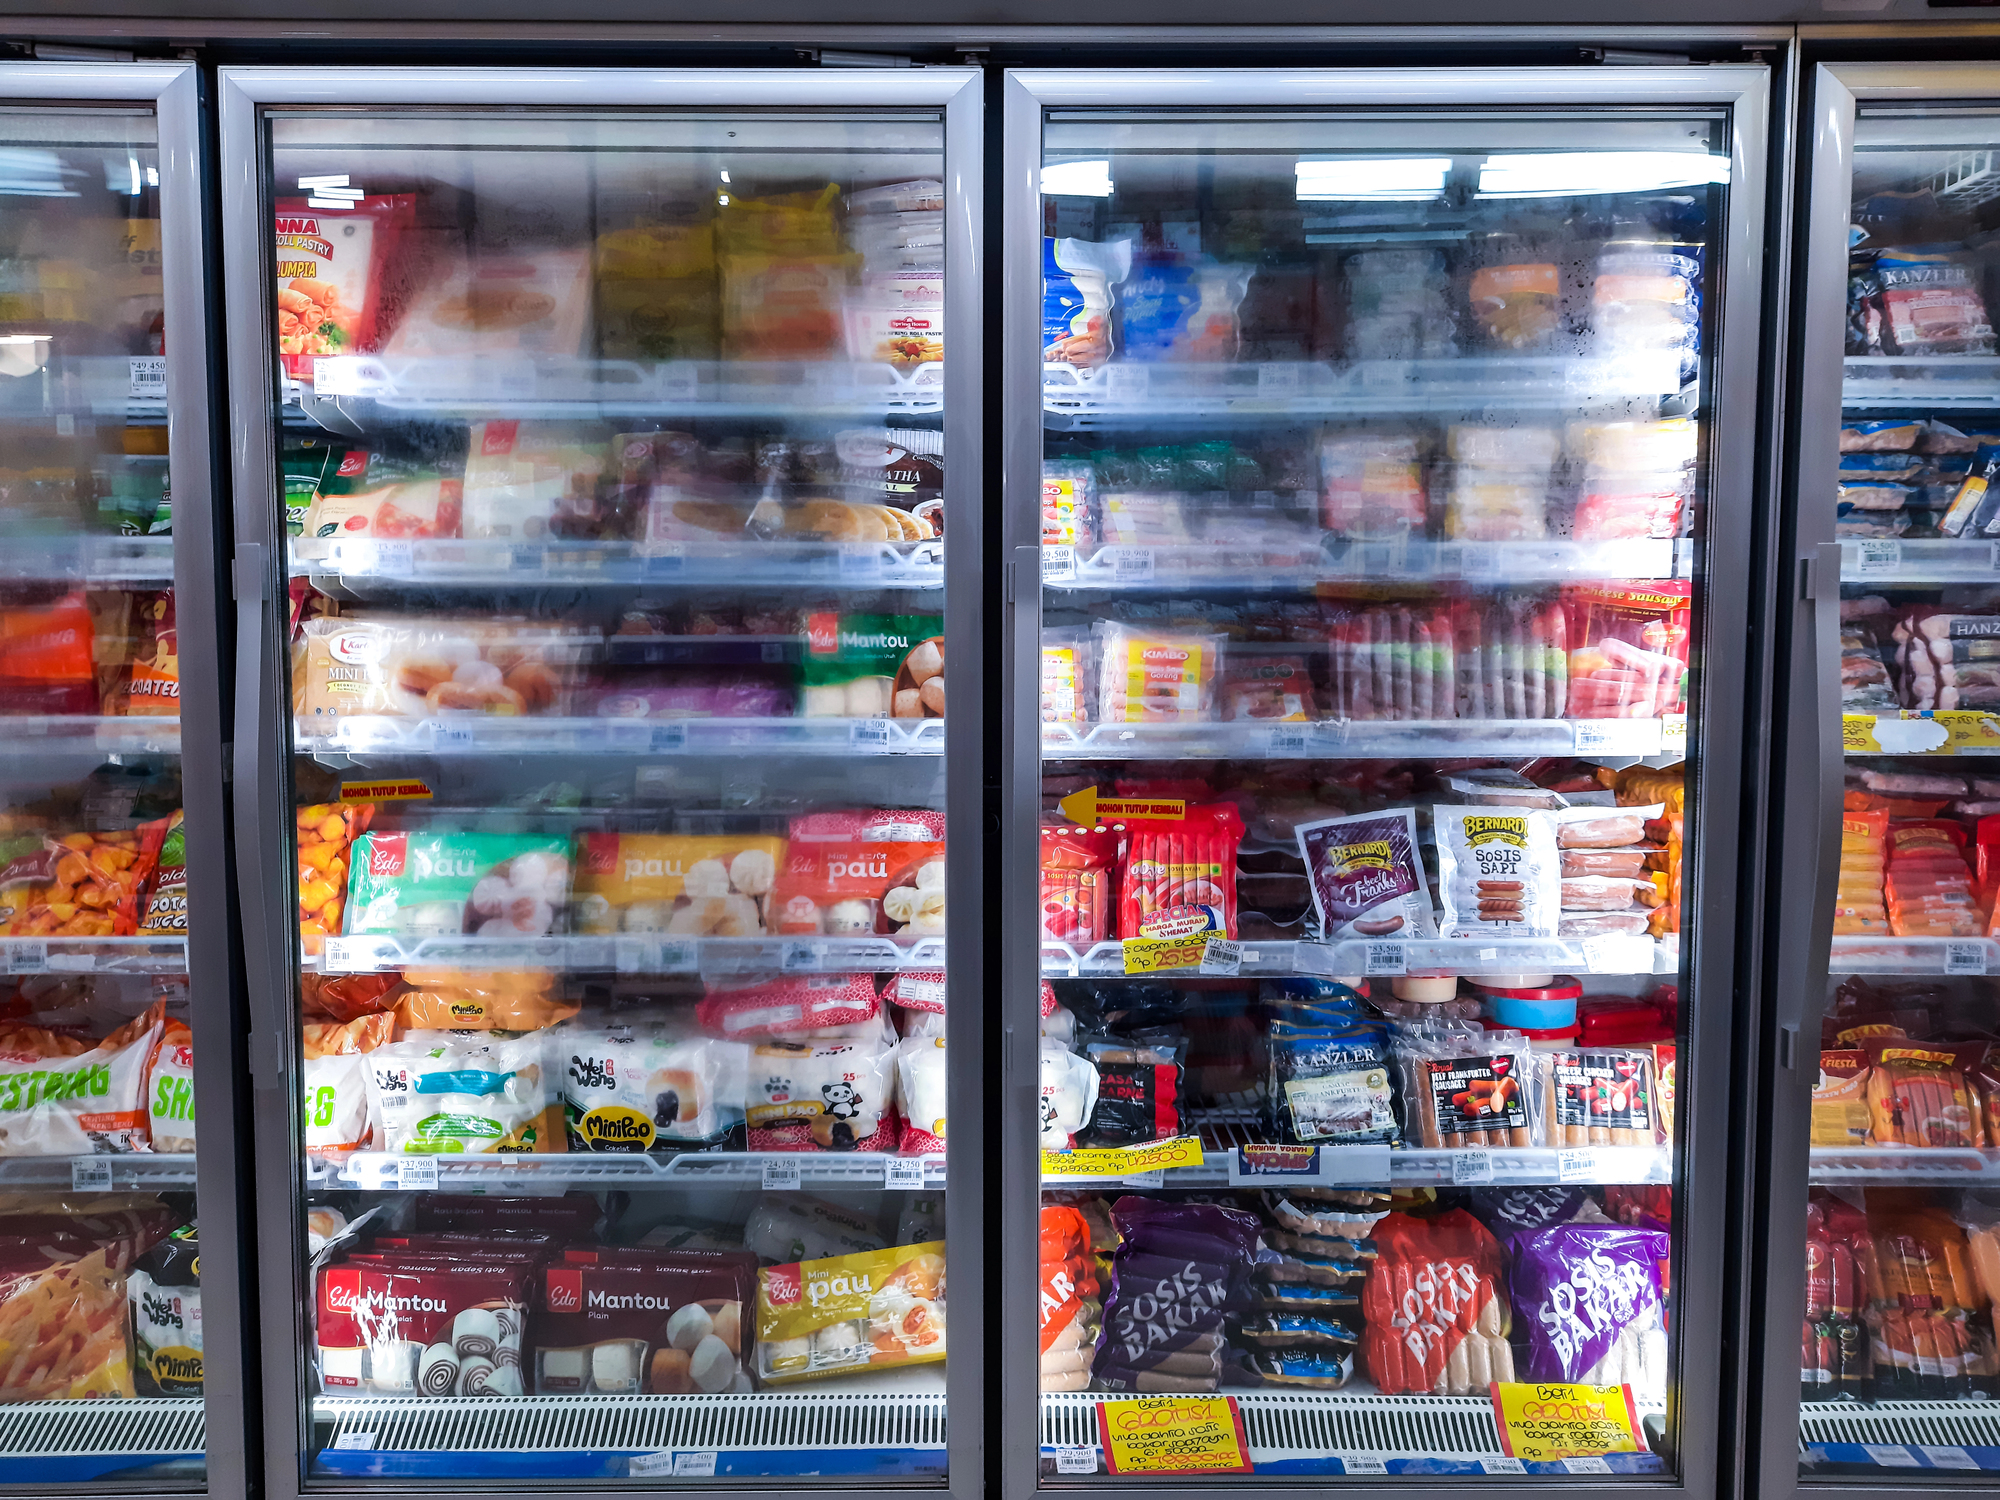
“Dai primi accertamenti emerge che in Italia l’impatto degli attacchi è al momento fortemente limitato: sono state interessate poche unità commerciali, a fronte delle migliaia presenti sull’intero territorio nazionale, per lo più munite ancora adesso di sistemi di sicurezza obsoleti, con interfacce esposte direttamente su internet e carenze nei meccanismi di autenticazione. La gran parte della catena di distribuzione risulta invece dotata di sistemi di protezione aggiornati, in grado di respingere intrusioni malevole”: così una nota di Palazzo Chigi dopo il vertice di oggi, coordinato dal sottosegretario Alfredo Mantovano, alla presenza del Ministro Francesco Lollobrigida, dei vertici dei servizi e dell’Agenzia per la Cybersicurezza Nazionale (Acn). L’incontro è stato convocato dal Governo italiano dopo gli attacchi che si sono verificati negli ultimi giorni nei supermercati di 6 Paesi europei, per fare il punto sulla minaccia informatica che sta prendendo di mira i sistemi di refrigerazione della grande distribuzione. Intanto la polizia postale ha avviato indagini per far luce sugli episodi avvenuti nel nostro Paese, in Veneto ed in Sicilia. Rassicurazioni anche da Paolo Mascarino, presidente di Federalimentare, secondo cui “la continuità della produzione e delle forniture di cibo non è in discussione, l’industria alimentare è un asset strategico del Paese”. Antonio Portaccio, presidente di Italgrob (Federazione Italiana Distributori Horeca), esprime “preoccupazione per gli attacchi: servono tutele e sostegno per gli operatori della distribuzione”.
L’Italia si aggiunge ad una nutrita schiera di Paesi europei già colpiti: Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia, Finlandia, Svezia e Germania. Un portavoce della Commissione europea ha riferito che ci sono già state due riunioni sul caso a Bruxelles. Gli attacchi cyber hanno avuto nel nostro Paese un “impatto limitato”, si legge nella nota di Palazzo Chigi, e “non è emerso alcun caso di rischio per la salute dei cittadini riconducibile a fenomeni di scongelamento. Ogni eventuale segnalazione di anomalia viene peraltro notificata dall’Acn ai Nas dei Carabinieri, al fine di garantire tempestivi interventi. L’Acn sta inoltre incontrando i rappresentanti delle categorie interessate e gli amministratori dei principali operatori del settore”. Il Governo “in tutte le sue articolazioni, continuerà ad agire lungo quattro direttrici: monitoraggio e analisi della minaccia, attività peraltro avviata già da mesi; interlocuzione costante con i fornitori e i venditori della filiera alimentare; individuazione e tempestiva notifica dei soggetti esposti; diffusione su larga scala di comunicazioni preventive e indicazioni per la mitigazione dei rischi nei settori interessati”.
Anche Paolo Mascarino, presidente di Federalimentare, rassicura i cittadini: “le aziende agroalimentari italiane sono pienamente operative e la continuità della produzione e delle forniture di cibo non è in discussione. Gli attacchi informatici che stanno prendendo di mira le infrastrutture logistiche della catena del freddo dell’industria alimentare, rappresentano una minaccia grave con ripercussioni che a cascata vedono coinvolti tutti gli attori della filiera agroalimentare: dagli agricoltori ai consumatori. Il nostro comparto - prosegue - rappresenta un’infrastruttura nazionale strategica sia in termini economici che produttivi e questi attacchi vogliono creare caos e incertezza nei cittadini e nelle imprese. Federalimentare proseguirà a lavorare in sinergia e in stretto contatto con le autorità competenti, per proteggere le infrastrutture industriali e produttive del Paese”. “Guardiamo con forte attenzione e preoccupazione alla serie di attacchi informatici che in questi giorni ha preso di mira i sistemi di refrigerazione commerciale in Europa e che ha registrato i primi episodi anche nel nostro Paese - dichiara in una nota Antonio Portaccio, Presidente di Italgrob, la Federazione Italiana Distributori Horeca, associata Confindustria - accogliamo con favore la prontezza con cui il Governo ha acceso i riflettori sulla vicenda per monitorare e circoscrivere il fenomeno. Quanto sta accadendo rappresenta un campanello d’allarme che non possiamo permetterci di sottovalutare: manomettere da remoto la catena del freddo e la refrigerazione industriale significa mirare al cuore dell’approvvigionamento alimentare e della logistica del Paese. Il comparto dei distributori Horeca e della logistica agroalimentare rappresenta un’infrastruttura strategica per l’Italia, garantendo quotidianamente la fornitura a centinaia di migliaia di esercizi e attività di somministrazione su tutto il territorio. Gli attacchi a monte e a valle della filiera dimostrano che la vulnerabilità tecnologica e digitale non riguarda più soltanto i circuiti finanziari o i dati sensibili, ma tocca direttamente beni deperibili, continuità operativa delle imprese e sostenibilità economica. Per questo motivo - conclude Portaccio - riteniamo indispensabile rafforzare le tutele per tutti gli operatori: serve un piano organico che non si limiti alla sola gestione dell’emergenza, ma preveda incentivi e supporto tecnico”.
Intanto, in Italia, in almeno cinque punti vendita a marchio Conad ci sono stati attacchi di pirateria informatica ai sistemi di refrigerazione dei banchi surgelati: “su 3.300 negozi in Italia - confermano dal servizio nazionale di relazioni esterne di Conad - gli attacchi hacker si sono verificati in due punti vendita in Veneto e tre in Sicilia, a Catania, Messina e Palermo. Gli episodi sono stati immediatamente denunciati alla polizia postale dei territori colpiti. Per fortuna siamo intervenuti in tempo e non abbiamo subito gravi perdite di merce. Al momento è impossibile quantificare i danni, ma non abbiamo buttato nulla grazie agli interventi tempestivi dei tecnici informatici per arginare il problema”. Il cyberattacco, avvenuto intorno le 4 del mattino di ieri, ha preso di mira i sistemi per il monitoraggio della temperatura dei banchi surgelati, innalzando la temperatura fino a provocare il surriscaldamento dell’ambiente dove è stoccata la merce e provocandone il deperimento.
“Tutto il banco surgelati svuotato e smaltito, così come quello del pollame, perché le celle frigo erano compromesse”: sono i danni riportati in un supermercato Conad del centro di Palermo in seguito all’attacco hacker, che ha costretto la direzione agli straordinari per rifornire nel più breve tempo possibile il punto vendita. Del cyber-attacco “ci siamo accorti ieri mattina perché l’allarme nella notte non era scattato”, ha dichiarato Mario Giannitto, responsabile area manager del Conad Gruppo Redenza. Il direttore del supermercato, arrivando sul posto, ha constatato che le temperature non erano idonee dai display delle celle e così gli addetti hanno iniziato a svuotarle. Il suo gruppo, ha assicurato, ha livelli di sicurezza ottimi, ma in questo caso si è trattato di un “attacco mai visto”. In particolare, gli hacker “si sono collegati al nostro Vpn ed hanno cambiato il set point delle temperature e i vaporizzatori, che dovrebbero mantenere le temperature tra meno 18 a e meno 25 gradi, erano impostati a 50 gradi”.
Riguardo ai danni, una stima approssimativa è che “superiamo le migliaia di euro”, se si considera il punto Conad di Palermo, altri tre negozi del Catanese e uno a Ragusa di Coop Gruppo Radenza che hanno subito il cyber-attacco.
Anche un supermercato di Sassari è finito nella notte sotto attacco degli hacker, che hanno colpito con le modalità note dopo i numerosi episodi degli ultimi giorni in Europa e in Italia. Nel market della catena Viro, in piazza Mazzotti, nel centro storico della città, sono stati presi di mira i banchi frigoriferi, con la temperatura che è stata aumentata fino a circa 15 gradi, compromettendo la corretta conservazione degli alimenti. Sull’episodio indaga la polizia postale di Sassari.
L’ondata di cyber-attacchi ai refrigeratori dei supermercati in Europa ha avuto ripercussioni limitate anche sulla filiera alimentare del Regno Unito. Il Centro nazionale per la sicurezza informatica (Ncsc) ha confermato che in un paio di casi gli hacker sono riusciti a sfruttare falle nei sistemi delle aziende britanniche. Il capo del Centro, Richard Horne, ha spiegato alla Bbc di aver “lavorato tutta la notte” per avvisare le imprese più a rischio. Tra quelle colpite figurano alcuni degli oltre 300 associati dell’Aims, l’organizzazione dei fornitori indipendenti di carne, anche se non hanno subito particolari danni. Presentando il rapporto annuale dell’Ncsc, Horne ha dichiarato che nei prossimi mesi il Paese rischia “un aumento senza precedenti” degli incidenti informatici. “Entro il 2028 è molto probabile che Cina, Russia e altri Stati useranno abitualmente strumenti cyber basati sull'intelligenza artificiale per raggiungere i propri obiettivi geopolitici, con il Regno Unito esposto ad attacchi sofisticati sempre più estesi e rapidi”, si legge nel rapporto.
Non soltanto i supermercati: tutti i sistemi industriali sono vulnerabili ai cyber-attacchi e non tutti hanno pensato a prendere contromisure per tutelarsi da queste aggressioni: così commenta gli attacchi avvenuti negli ultimi giorni a molti supermercati europei, italiani compresi, Stefano Zanero, professore ordinario di Cybersecurity al Politecnico di Milano. “Tutti i sistemi industriali oggi sono controllati via internet, secondo una tendenza che si è sviluppata negli ultimi 20 anni - ha detto l’esperto - ci sono sistemi industriali che restano in servizio per 20, 30, 40 anni e, in genere, più un sistema è vecchio, meno è curata la sua manutenzione dal punto vista della cybersecurity”.
Questo è vero anche per i frigo dei supermercati. “Macchine di questo tipo non vengono aggiornate frequentemente, ma restano in servizio molto più a lungo rispetto, per esempio, agli elettrodomestici che abbiamo in casa. Molte di esse, inoltre, non sono state pensate per essere collegate a internet, ma si sono organizzate in questo senso successivamente, per i grandissimi vantaggi economici e funzionali che la connessione in rete può offrire”. Per esempio, per una catena di supermercati avere il controllo remoto permette di rilevare tempestivamente un problema. Raramente, però, questi controlli remoti riguardano anche la cybersicurezza. Se gli attacchi avvengono è perché “ci sono delle falle - osserva Zanero - anche i sistemi più protetti possono avere delle falle nella sicurezza”. In sostanza, aggiunge, “tutti i sistemi compromessi avevano qualche tipo di vulnerabilità che gli aggressori hanno sfruttato”. La stessa connessione “può portare ad una vulnerabilità verso l’esterno” e “se tutte le aziende usano macchinari connessi, non tutte hanno preso misure contro i cyber-attacchi”. In particolare, gli attacchi informatici ai supermercati hanno “impatti sulla vita quotidiana non indifferenti e questo li rende interessanti per aggressori orientati a creare scompiglio a livello sociale”. Se i supermercati e la grande distribuzione potrebbero organizzare un proprio servizio di cybersicurezza (cosa invece troppo costosa per molte piccole e medie imprese), va considerato che “non è un settore tradizionalmente associato al rischio di cybersecurity”.
Rincara la dose Matteo Adjimi, ceo di Argo Spa, azienda leader nel settore della cybersicurezza in Italia: “non è più soltanto cybercrime, è guerra ibrida. Colpire la catena alimentare, i pagamenti o la sanità significa mettere alla prova la tenuta di un intero Paese. Solo l’11% degli italiani si è preparato e il 55% ritiene che l’Italia non sia pronta, una percezione che condivido. Se domani colpissero insieme cibo, pagamenti e sanità, ci troverebbero impreparati. Bisogna passare dalla gestione dell’emergenza alla prevenzione”.
Copyright © 2000/2026
Contatti: info@winenews.it
Seguici anche su Twitter: @WineNewsIt
Seguici anche su Facebook: @winenewsit
Questo articolo è tratto dall'archivio di WineNews - Tutti i diritti riservati - Copyright © 2000/2026