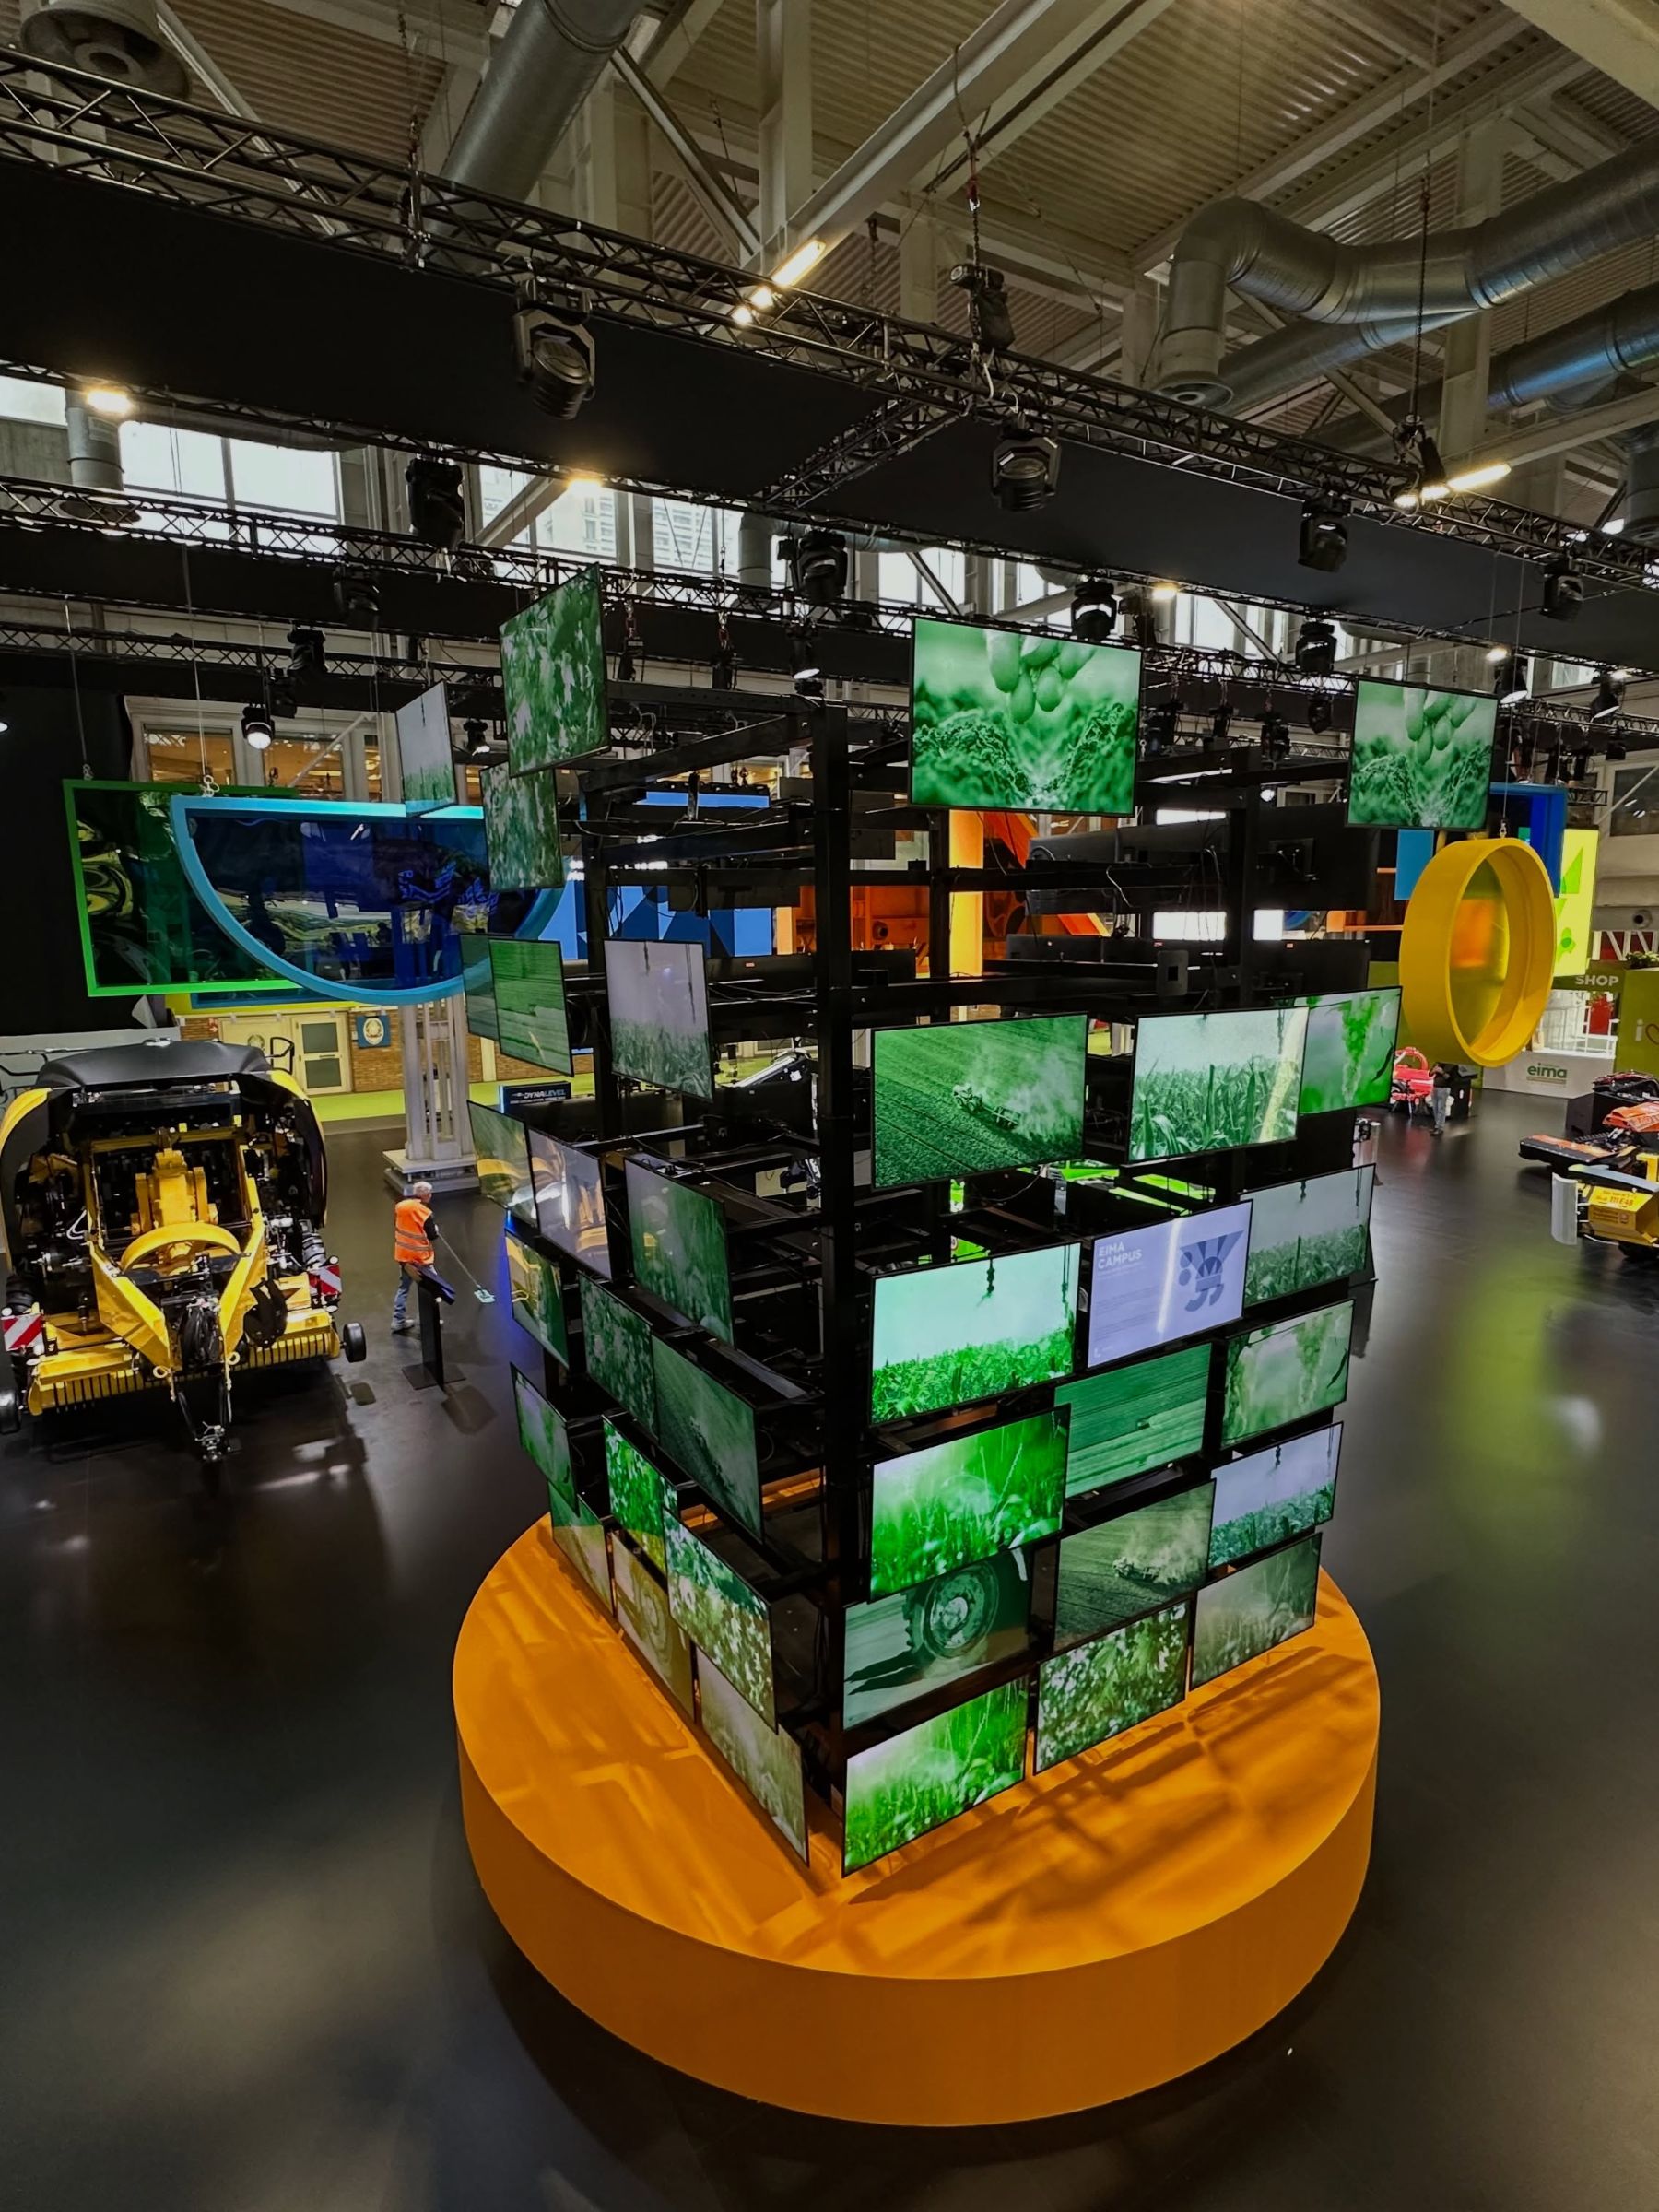
Le tecnologie digitali stanno rivoluzionando l’agricoltura, ma, insieme alle opportunità, cresce anche una minaccia sempre più concreta: gli attacchi informatici. Dati, software, sensori, macchine connesse e piattaforme gestionali sono, ormai, parte integrante della filiera agroalimentare, trasformandola in un bersaglio potenziale per gli hacker, tornati di grande attualità dopo le vicende di questi giorni che hanno riguardato attacchi ai frigo della grande distribuzione di diverse catene della Gdo europea, traffico aereo, falsi allarmi bomba nelle scuole e così via. Un tema strategico che è stato al centro di Eima International 2026, la fiera internazionale di macchine per l’agricoltura, il giardinaggio e l’allevamento, di scena a BolognaFiere (fino al 14 novembre), dove grande attenzione è stata dedicata alla sicurezza informatica e alla resilienza dei sistemi digitali impiegati nelle campagne e nelle attività agromeccaniche.
Ad Eima International si sono susseguite presentazioni di nuove soluzioni tecnologiche destinate alle imprese agricole e agli operatori del comparto. Tra queste Blueleaf, la piattaforma di Digital Agriculture sviluppata da Sysman Progetti & Servizi, che da 14 anni lavora alla digitalizzazione dei processi del settore agroalimentare e che oggi è utilizzata da oltre 2.000 persone per organizzare attività, consultare informazioni e supportare le decisioni aziendali. Oltre al quaderno di campagna, agli strumenti per la gestione del magazzino e al monitoraggio remoto dei dispositivi Internet of Things (IoT), la piattaforma ha presentato la nuova App e FruitLab, software di laboratorio dedicato all’esecuzione e alla documentazione delle analisi merceologiche dei prodotti ortofrutticoli.
Proprio la crescente diffusione di questi strumenti rende, però, sempre più attuale il tema della protezione informatica. Per questo a Eima International si è parlato del Cyber Resilience Act (Cra), il regolamento europeo 2024/2847 sulla resilienza informatica, entrato in vigore il 12 novembre 2024 e destinato a introdurre requisiti obbligatori di cybersicurezza per tutti i prodotti dotati di elementi digitali, con i principali obblighi applicabili dall’11 dicembre 2027. La normativa stabilisce criteri orizzontali di sicurezza per hardware e software che comportano la connessione diretta o indiretta ai dati, con l’obiettivo di garantire prodotti sicuri fin dalla progettazione, protetti durante tutto il ciclo di vita e accompagnati da una gestione rapida delle vulnerabilità. I produttori saranno chiamati a rispettare una serie di obblighi che spaziano dalla sicurezza in fase di sviluppo alla documentazione tecnica, dalla valutazione della conformità alla gestione delle vulnerabilità, fino alla marcatura Ce e alla verifica della conformità prima dell’immissione dei prodotti sul mercato europeo. Sebbene resti ancora tempo per adeguarsi alle nuove disposizioni, gli operatori sono invitati ad accelerare il percorso di conformità anche alla luce delle sanzioni previste: fino a 15 milioni di euro, o al 2,5% del fatturato globale, per la violazione dei requisiti essenziali; fino a 10 milioni di euro, o al 2% del fatturato globale, per il mancato rispetto di altri obblighi previsti dalla norma; e fino a 5 milioni di euro, o all’1% del fatturato globale, in caso di diffusione di informazioni fuorvianti.
Una sfida che coinvolge sempre più da vicino l’agroalimentare europeo, chiamato a difendere non solo raccolti e produzioni, ma anche i dati che ne garantiscono efficienza, tracciabilità e competitività.
Copyright © 2000/2026
Contatti: info@winenews.it
Seguici anche su Twitter: @WineNewsIt
Seguici anche su Facebook: @winenewsit
Questo articolo è tratto dall'archivio di WineNews - Tutti i diritti riservati - Copyright © 2000/2026